Cum atacatorii execută cod pe servere fără autentificare
Cum se exploatează vulnerabilitățile? Buletinul IBM detaliază patru probleme specifice. Una este execuția de cod la distanță fără autentificare, exploatabilă prin Protocolul de Context al…
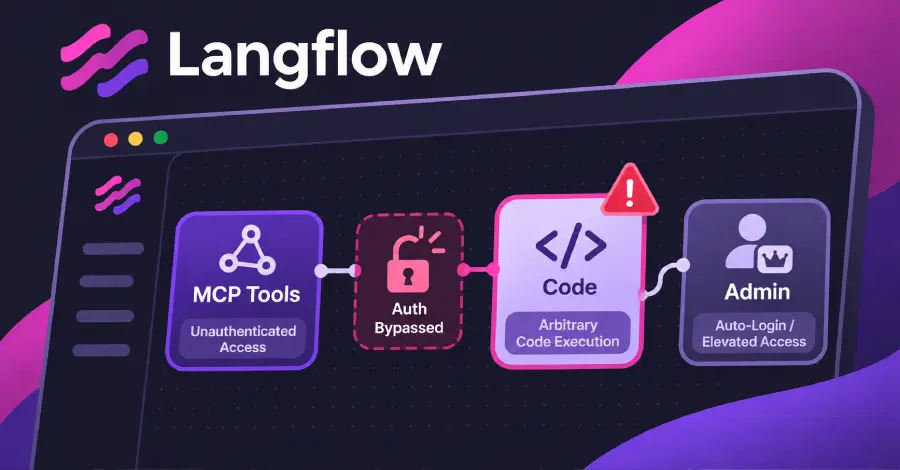
Cum se exploatează vulnerabilitățile?
Buletinul IBM detaliază patru probleme specifice. Una este execuția de cod la distanță fără autentificare, exploatabilă prin Protocolul de Context al Modelului (MCP).
Acest protocol permite aplicațiilor AI să folosească fluxurile de lucru Langflow ca instrumente. Un modul Metasploit public citează deja CVE-2026-93680, care se referă la ocolirea autentificării.
Modulul se conectează la punctul de acces MCP al serverului fără credentiale, inițiază o sesiune și listează instrumentele disponibile, deși nu execută efectiv cod pe server.
De ce e periculos auto-login?
Autorul modulului indică că versiunile 1.5.0 până la 1.11.4 sunt afectate, un interval mai îngust decât cel susținut de IBM.
O altă problemă majoră vizează funcția de auto-login.
Când este activată, utilizatorii sunt autentificați ca superutilizatori fără a fi solicitați să se autentifice. Setarea LANGFLOW_AUTO_LOGIN este activă implicit în versiunea 1.12.8. Documentația avertizează că această funcție ocolește autentificarea și ar trebui folosită doar în medii de dezvoltare.
Cum se rezolvă problema?
Modulul a fost testat pe Langflow 1.8.4 cu auto-login activat.
A doua vulnerabilitate critică este descrisă ca o corecție incompletă pentru controalele de securitate ale auto-login.
Ce alte probleme au fost descoperite?
Buletinul nu specifică dacă serverele cu auto-login dezactivat rămân vulnerabile. Versiunea 1.13.0, lansată pe 22 octombrie, rezolvă aceste probleme și dezactivează auto-login implicit. Versiunea 1.12.8, lansată în aceeași zi, păstrează defectele.
PyPI nu a listat nicio versiune ulterioară a seriei 1.12 până la 2 noiembrie. IBM nu oferă nicio soluție temporară pentru serverele care nu pot fi actualizate imediat.
Pe 29 octombrie, IBM a publicat înregistrări CVE pentru încă 29 defecte Langflow, indicând versiunile 1.12.4 și 1.12.5 ca soluții pentru acele probleme. Una dintre ele, CVE-2026-104339, permite de asemenea unui atacator neautentificat să execute cod arbitrar și este evaluată la 9.8 pe scara CVSS. Nicio dintre cele 33 înregistrări, inclusiv cele patru menționate anterior, listează versiunea 1.13.0 ca afectată de acele defecte specifice.
Sursă The Hacker News
Opinii
Nicio opinie încă. Scrie prima.