OpenAI găsește 948 exploitații pentru Linux în 30 ore
Cât a costat vânătoarea automatizată a vulnerabilităților? OpenAI a dezvăluit un pipeline AI specializat care a identificat și a reparat 948 vulnerabilități de escaladare a privilegiilor locale în…
Cât a costat vânătoarea automatizată a vulnerabilităților?
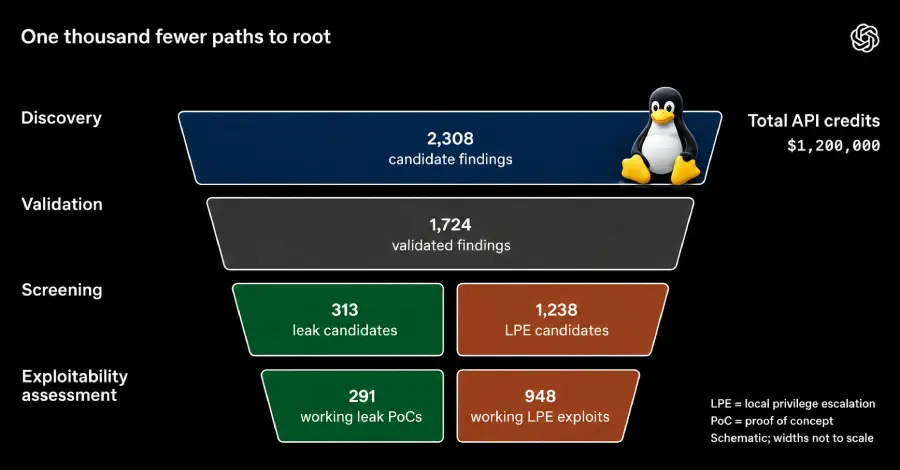
OpenAI a dezvăluit un pipeline AI specializat care a identificat și a reparat 948 vulnerabilități de escaladare a privilegiilor locale în Linux. Sistemul a funcționat timp de 30 ore, cu un cost total de 1,2 milioane de dolari în taxe API.
Compania a detaliat cum un model AI dedicat securității a validat aceste defecțiuni. A analizat 2.308 descoperiri candidate și a reprodus dinamic 1.724 vulnerabilități. Această abordare automatizată arată la ce scară poate opera auditarea securității condusă de AI.
Amprenta financiară a acestei runde a fost semnificativă. OpenAI a cheltuit 1,2 milioane de dolari pe apeluri API pentru a alimenta analiza. Pipeline-ul a procesat mii de probleme potențiale, filtrând până la exploatații acționabile. Acest cost ridicat reflectă cerințele computaționale intense ale analizei profunde a codului.
Sistemul nu s-a oprit doar la descoperirea bug-urilor.
A generat, de asemenea, exploatații funcționale pentru cele 948 de vulnerabilități confirmate. Fiecare exploatație a fost validată prin reproducere dinamică. Acest lucru asigură că descoperirile erau reale, nu teoretice.
Echipele de securitate se confruntă acum cu o realitate nouă. AI-ul poate găsi și repara defecțiuni critice mai repede decât auditorii umani. Runda de 30 ore a acoperit o gamă largă de componente ale nucleului. Acest avantaj de viteză ar putea comprima fereastra în care atacatorii exploatează bug-urile cunoscute.
Prototipul OpenAI arată că instrumentarul automatizat de securitate se maturizează rapid. Capacitatea de a genera exploatații automatice reduce efortul de testare manuală.
Ce înseamnă asta pentru echipele de securitate Linux?
Arată, de asemenea, o lacună în viteza cu care trebuie implementate patch-urile.
Câte vulnerabilități a confirmat pipeline-ul AI?
Pipeline-ul a confirmat 948 de vulnerabilități de escaladare a privilegiilor locale în Linux. A reprodus dinamic 1.724 din cele 2.308 descoperiri candidate.
Cât a costat runda de 30 ore?
Runda a costat 1,2 milioane de dolari în taxe API. Aceasta a acoperit resursele computaționale necesare pentru analiza profundă a codului și generarea de exploatații.
A generat AI-ul și patch-uri?
Da. Pipeline-ul nu a găsit doar bug-urile, ci a generat și a validat exploatații. A produs apoi patch-uri pentru vulnerabilitățile confirmate.
Sursă The Hacker News
Opinii
Nicio opinie încă. Scrie prima.
Mai multe din Digital
China blochează achiziția ABB Robotics de 5,4 mld. dolari
Meta renunță la numele cu fructe pentru modelele sale de IA
OpenAI lansează Images 2.6: imagini mai rapide și cu mișcare
Apple reduce bugetul zilnic pentru unelte AI la 200 de dolari
Alegerile din 2022: votanții au pedepsit ambele partide pentru extinderea centrelor de date AI