Aplicația Popcorn Time, uitată pe milioane de PC-uri, devine momeală pentru atacatorii cibernetici
Ce se întâmplă cu sistemele părăsite? Investigatori în securitate cibernetică au descoperit că aplicația Popcorn Time, deși abandonată de ani de zile, rămâne o amenințare serioasă pentru internet.…
Ce se întâmplă cu sistemele părăsite?
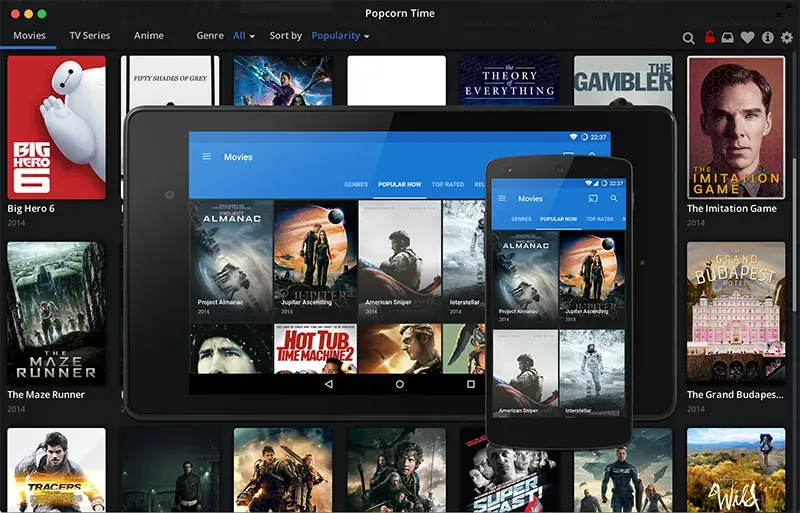
Investigatori în securitate cibernetică au descoperit că aplicația Popcorn Time, deși abandonată de ani de zile, rămâne o amenințare serioasă pentru internet. Milioane de dispozitive rulează încă acest soft vechi, creând un rezervor uriaș de sisteme vulnerabile.
Odată un instrument popular pentru streamingul de media piratate, aplicația nu a mai primit nicio actualizare de când dezvoltarea s-a oprit. Acum, atacatorii exploatează această „tăcere” pentru a construi rețele masive de botnet-uri.
Proiectul Popcorn Time a fost cunoscut ca o interfață prietenoasă pentru descărcarea de filme și seriale prin torrent.
A câștigat popularitate în anii 2010 ca alternativă comodă la serviciile tradiționale de streaming. Totuși, Asociația Americană a Industriei Cinematografice (MPAA) l-a vizat frecvent, considerându-l o amenințare majoră pentru veniturile din drepturi de autor. Deși a intrat în declin, softul nu a dispărut complet de pe calculatoarele și TV-urile inteligente ale utilizatorilor.
De ce softul vechi rămâne un risc?
Problema centrală este simplă: Popcorn Time nu mai este întreținut. Când dezvoltatorii abandonează o aplicație, încetează să mai ofere patch-uri de securitate și actualizări.
Astfel, vulnerabilitățile cunoscute rămân deschise pentru exploatare. Atacatorii pot trimite comenzi către aceste programe inactive, transformându-le efectiv în dispozitive „zombi”. Aceste mașini compromise participă apoi la atacuri DDoS sau mineră criptomonede, fără ca proprietarul să știe.
Dimensiunea problemei este substanțială, deoarece aplicația a fost adoptată pe scară largă înainte de declinul său.
Câte dispozitive sunt afectate?
Cercetători de la Eye Security au analizat traficul de rețea asociat cu aceste instalări dormante. Au constatat că aplicațiile comunicau cu servere specifice chiar și atunci când nu erau folosite activ de oameni.
Această activitate în fundal a permis actorilor malițioși să identifice și să recruteze noi boți. Procesul necesită efort minim din partea atacatorului, deoarece software-ul gestionează majoritatea comunicațiilor automat. Odată ce un dispozitiv este compromis, poate rămâne ascuns perioade lungi, ceea ce face detectarea dificilă pentru utilizatorul obișnuit.
Persistența Popcorn Time evidențiază o tendință mai largă în securitatea digitală. Multe aplicații sunt instalate o dată și uitate până când provoacă probleme.
Utilizatorii rareori verifică actualizările pentru instrumente nișe sau vechi. Acest comportament creează un punct orb în igiena cibernetică personală. Arhitectura aplicației includea mecanisme pentru actualizări automate, pe care atacatorii le-au exploatat pentru a împinge cod malițios.
Se poate elimina ușor aplicația?
Chiar dacă un utilizator nu deschide programul zilnic, procesele în fundal continuă să ruleze. Această conectivitate constantă oferă un flux stabil de ținte potențiale pentru cibercriminali.
Descoperirea subliniază necesitatea unei mai bune gestionări a ciclului de viață al software-ului. Dezvoltatorii trebuie să comunice clar când o aplicație intră în mod de mentenanță sau pensionare. Utilizatorii ar trebui încurajați să dezinstaleze aplicațiile legacy care nu mai primesc suport. Pe măsură ce numărul de dispozitive conectate crește, riscul provenit din software abandonat crește proporțional. Experții în securitate recomandă audituri regulate ale programelor instalate pentru a mitiga aceste amenințări ascunse.
Milioane de dispozitive din lume au încă aplicația Popcorn Time instalată.
Se mai dezvoltă aplicația?
Numărul exact variază, dar adoptarea largă din anii 2010 asigură o suprafață mare de atac potențială.
Da, procedurile standard de dezinstalare funcționează pentru majoritatea sistemelor de operare.
Totuși, unele servicii în fundal pot necesita ștergere manuală pentru a asigura o eliminare completă.
Nu, dezvoltarea activă s-a oprit acum câțiva ani. Proiectul este considerat abandonat, ceea ce înseamnă că nu se mai lansează funcții noi sau corecții de securitate.
Sursă The Verge
Opinii
Nicio opinie încă. Scrie prima.
Mai multe din Internet
OpenAI schimbă strategia: Adio, navigare live pe internet pentru antrenarea AI
Procesoare Nvidia interzise găsite în infrastructura statului chinez
Nvidia lansează Minerva: platformă de monitorizare pentru centrele de date AI
SpaX lansează rețeaua de parteneri pentru Grok: 130 de companii se alătură
Arista a lansat patch-uri urgente pentru o vulnerabilitate critică în VeloCloud Orchestrator