APT29 infectează telefoanele prin script de analiză web compromis
Cum funcționează atacul de lanț de aprovizionare? Hackerii de stat ruși cunoscuți ca APT29 au lansat o campanie sofisticată pentru a compromite utilizatorii mobile. Operația vizează atât…
Cum funcționează atacul de lanț de aprovizionare?
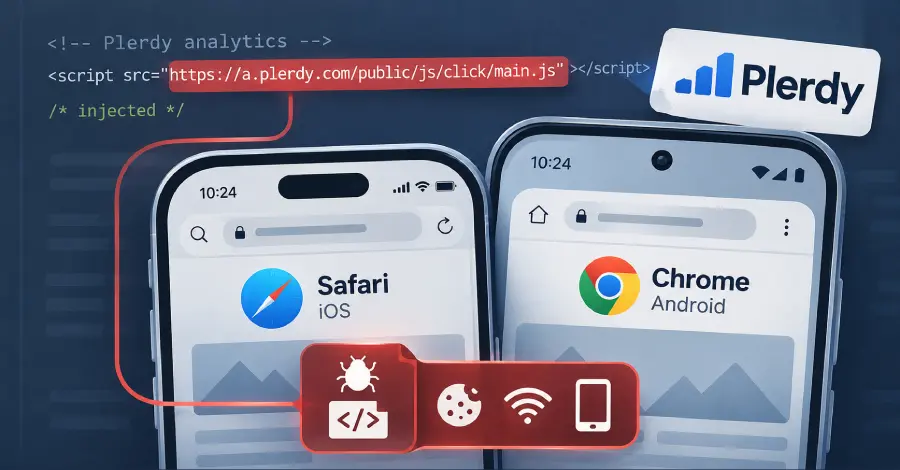
Hackerii de stat ruși cunoscuți ca APT29 au lansat o campanie sofisticată pentru a compromite utilizatorii mobile. Operația vizează atât dispozitivele iOS, cât și cele Android, prin site-uri compromise și o atac de lanț de aprovizionare.
Vectorul atacului implică un instrument de analiză web ucrainean numit Plerdy SEO Tracker. Acesta este încorporat în multe site-uri pentru a monitoriza comportamentul vizitatorilor. Atacatorii au injectat cod JavaScript malițios în script.
Codul colectează amprentele browserului și atributele dispozitivului. Apoi livrează exploatare specifice platformei către telefonul victimei.
Atacatorii au compromis Plerdy SEO Tracker, un serviciu de analiză popular folosit de mii de site-uri.
De ce țintesc dispozitivele mobile?
Când un utilizator vizitează orice site care folosește acest instrument, scriptul malițios se execută automat. Scriptul adună date precum user agent, rezoluția ecranului și fusul orar. Aceste informații ajută atacatorii să identifice tipul dispozitivului.
Pe baza datelor colectate, scriptul încarcă exploatarea corectă pentru iOS sau Android. Întreaga procesare se desfășoară tăcut în fundal. Utilizatorii nu primesc nicio avertire sau notificare.
Telefoanele mobile sunt ținte prime pentru că țin date personale sensibile. Atacatorii pot accesa contacte, mesaje, fotografii și aplicații bancare.
Campania folosește tehnici de watering hole, adică payload-ul stă pe site-urile pe care victima este probabil să viziteze. Acest lucru crește șansa unei infecții reușite. Folosirea unui serviciu de analiză legitim face atacul mai greu de detectat.
Echipele de securitate alblistează adesea scripturile de analiză, deci codul malițios se amestecă cu traficul normal.
Întrebări frecvente!
Cum identifică APT29 tipul dispozitivului?
Scriptul injectat colectează atributele browserului și ale dispozitivului. Aceste date dezvăluie dacă vizitorul folosește iOS sau Android.
Ce ar trebui să facă utilizatorii pentru a se proteja?
Utilizatorii ar trebui să țină sistemele lor de operare și aplicațiile actualizate. Ar trebui de asemenea să verifice extensiile instalate și scripturile de analiză pe site-urile pe care le vizitează frecvent.
Sursă The Hacker News
Opinii
Nicio opinie încă. Scrie prima.