Google și parteneri desfac botnet-ul care a transformat 1,3 milioane de box-uri TV în proxii
Cum funcționa botnet-ul? Google, împreună cu parteneri din industrie, a desfacut un botnet masiv care a preluat controlul a peste 1,3 milioane de box-uri de televiziune Android. Malware-ul…
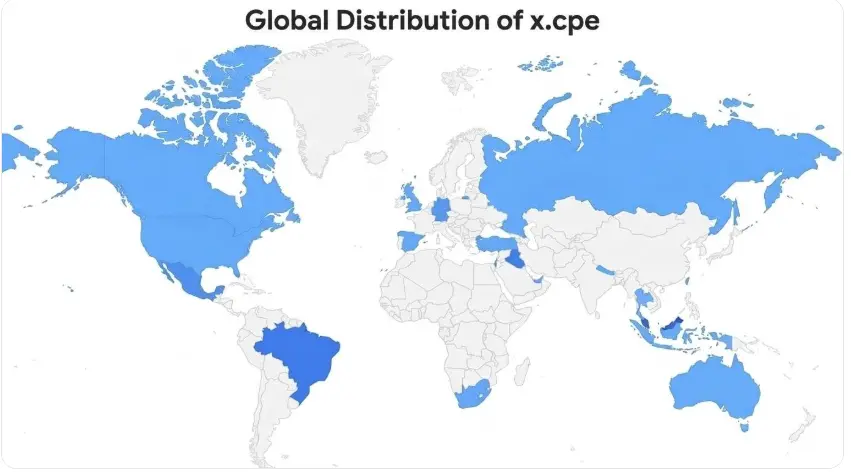
Cum funcționa botnet-ul?
Google, împreună cu parteneri din industrie, a desfacut un botnet masiv care a preluat controlul a peste 1,3 milioane de box-uri de televiziune Android. Malware-ul închiria secret conexiunile la internet ale utilizatorilor către străini și desfășura fraude publicitare.
Acțiunea de închidere a tăiat accesul botnet-ului la serverele sale de comandă și control.
Software-ul malicios ținta dispozitivele Android TV, transformându-le în proxii fără ca proprietarii să știe. Atacatorii foloseau aceste conexiuni pentru a-și ascunde propriul trafic.
Frauda publicitară consta în generarea de clicuri și impresii false, ceea ce umfla veniturile din reclame pentru operatorii botnet-ului.
Malware-ul exploata conexiunile la internet mereu active ale box-urilor TV.
Rulea în fundal, consumând bandă și putere de procesare. Utilizatorii abia observau, deoarece box-urile continuau să funcționeze normal. Atacatorii închiriau aceste conexiuni către terți pentru servicii de proxy.
Cum a preluat botnet-ul controlul a 1,3 milioane de box-uri Android?
Partenerii din industrie au coordonat eforturile pentru a identifica și opri infrastructura de comandă și control. Asta a tăiat capacitatea botnet-ului de a comunica cu dispozitivele compromise. Experții spun că acțiunea previne exploatarea ulterioară a celor 1,3 milioane de box-uri afectate.
Ce tip de malware a fost implicat? Botnet-ul folosea software malicios care închiria secret conexiunile la internet ale utilizatorilor către străini. De asemenea, desfășura fraude publicitare prin generarea de clicuri și impresii false.
Câte dispozitive au fost afectate? Peste 1,3 milioane de box-uri de televiziune Android au fost compromise.
Botnet-ul le-a transformat în proxii pentru atacatori.
Ce se întâmplă acum că botnet-ul a fost desfacut? Închiderea a tăiat accesul botnet-ului la serverele sale de comandă și control.
Asta previne exploatarea ulterioară a dispozitivelor compromise. Utilizatorii ar trebui să monitorizeze box-urile lor TV pentru utilizări neobișnuite de bandă.
Sursă Krebs on Security
Opinii
Nicio opinie încă. Scrie prima.